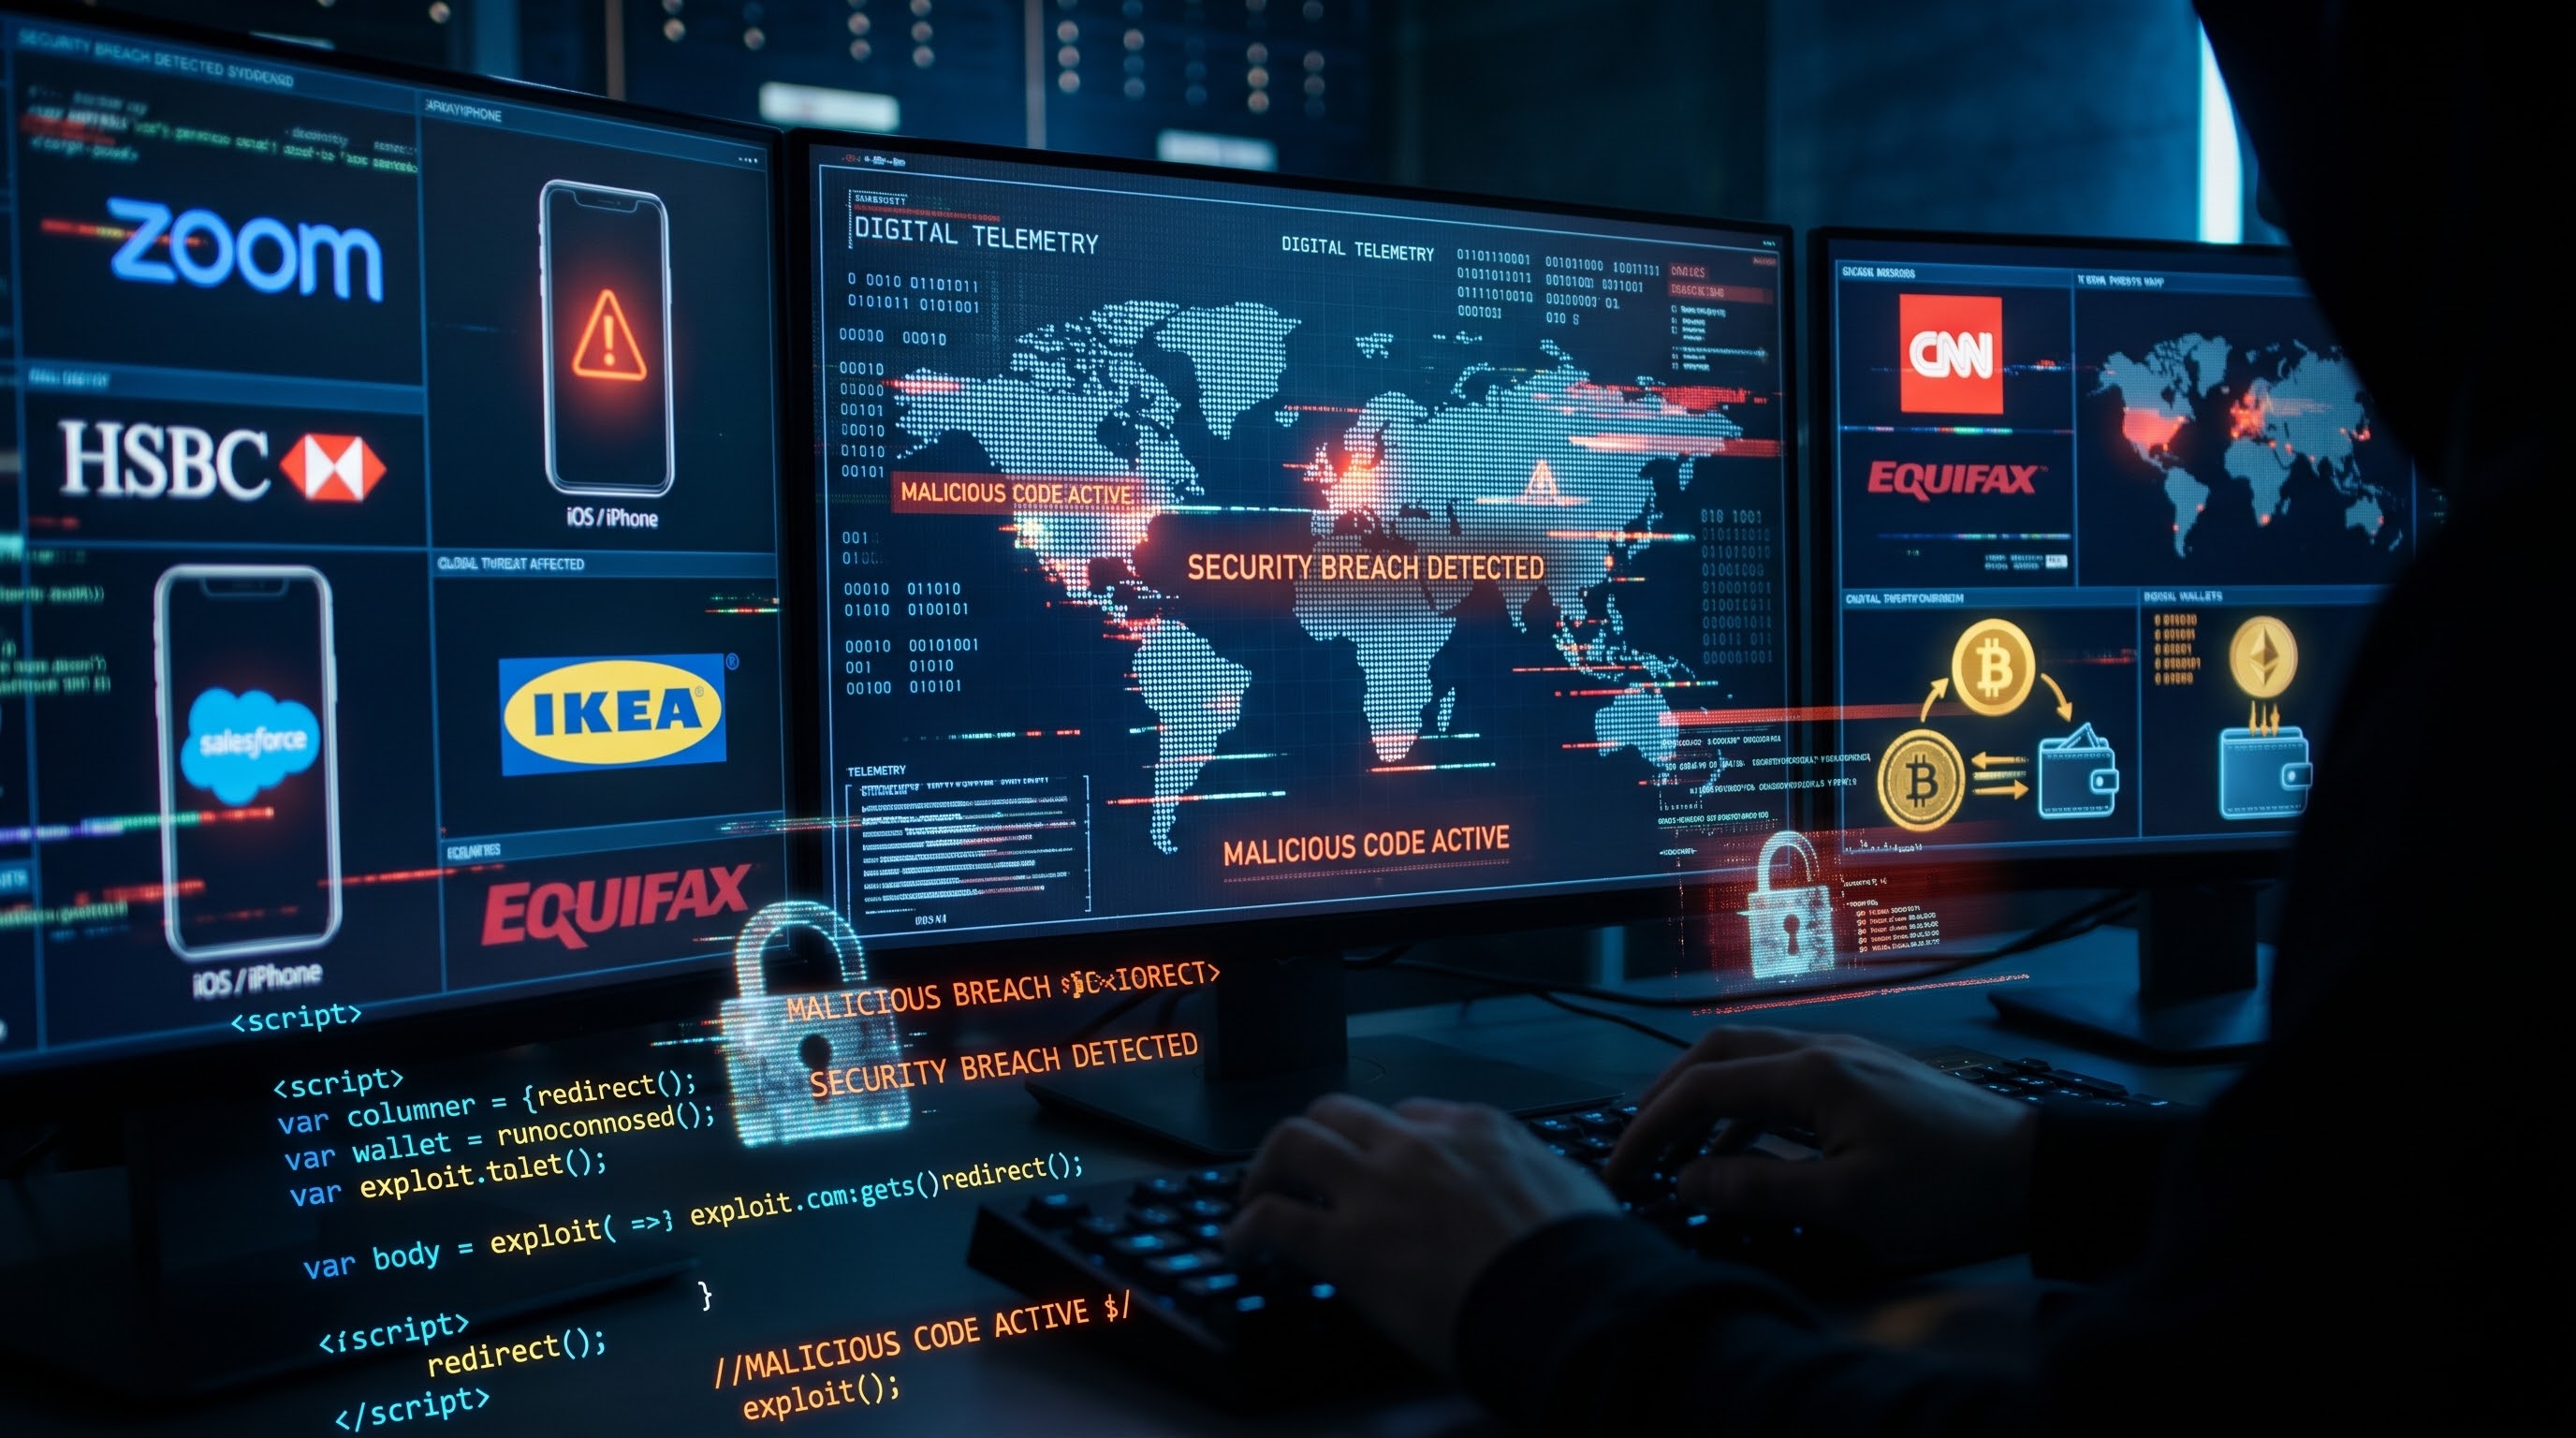
NEW YORK, 18 Nov — Sejumlah laman web paling popular di dunia termasuk milik Zoom, HSBC, Equifax, CNN, Salesforce dan Ikea dilaporkan diceroboh dalam satu cubaan mencuri mata wang kripto serta menyebarkan perisian hasad ke peranti iPhone, menurut seorang penyelidik keselamatan siber pada Isnin lalu.
Penyelidik keselamatan, Scott Helme memaklumkan bahawa kod JavaScript berniat jahat itu disasarkan kepada pelawat laman web milik 178 organisasi daripada pelbagai sektor menerusi Optimizely, iaitu sebuah platform pengoptimuman laman web.
Optimizely mengesahkan kejadian berkenaan dan menjelaskan bahawa pihaknya mengesan insiden keselamatan tersebut selepas pihak tidak dibenarkan mengeksploitasi kelemahan dalam fungsi Experimentation untuk menyuntik kod JavaScript berniat jahat ke dalam beberapa projek pelanggan.
Menurut Helme, skrip berkenaan cuba menggantikan alamat pembayaran mata wang kripto dengan alamat dompet digital milik penyerang.
Selain itu, skrip tersebut turut direka untuk mencuri butiran kad pembayaran ketika pengguna memasukkannya, mengambil kuki pelayar serta tangkap layar, di samping menyebarkan kod eksploitasi yang menyasarkan peranti Apple menggunakan sistem operasi iOS.
Syarikat keselamatan siber, Hudson Rock turut mengesahkan bahawa pihaknya menemukan bukti laman web yang terjejas telah menyalurkan kod berniat jahat berkenaan kepada para pelawat.
Sementara itu, Apple menerusi kenyataan e-mel memaklumkan bahawa kelemahan asas yang disasarkan penggodam telah pun diperbaiki tahun lalu dan pengguna yang mengemas kini perisian terkini sepatutnya dilindungi daripada eksploitasi tersebut.
Optimizely berkata, pihaknya telah menampal kelemahan berkenaan, membuang kod tanpa kebenaran daripada projek terjejas, melindungi akaun pengguna terlibat serta melaksanakan kawalan keselamatan tambahan.
Bagaimanapun, pihak Reuters masih belum dapat memastikan sejauh mana pencerobohan itu berlaku atau sama ada kod berniat jahat tersebut berjaya dilaksanakan dalam setiap kes.
Susulan insiden itu, Salesforce dan Ikea memaklumkan sedang menjalankan siasatan lanjut, dengan Salesforce bertindak menyahaktifkan skrip daripada platform berkenaan sebagai langkah berjaga-jaga.
Equifax turut menghentikan penggunaan platform tersebut serta-merta dan mengesahkan tidak menemukan sebarang bukti pencerobohan terhadap sistem dalamannya, manakala Zoom pula telah menyahaktifkan Optimizely dalam semua persekitaran pengeluarannya tanpa sebarang kesan dikenal pasti terhadap data pelanggan setakat ini.
HSBC menjelaskan skrip tanpa kebenaran itu tidak aktif di laman webnya, sementara CNN masih belum memberikan sebarang maklum balas segera.
Insiden ini sekali lagi mendedahkan peningkatan risiko keselamatan siber terhadap organisasi yang bergantung kepada integrasi perisian pihak ketiga pada laman web mereka.
Menurut firma risikan rantaian blok, Chainalysis, aktiviti penggodaman mata wang kripto telah mengakibatkan kerugian melebihi AS22.3 bilion (RM91.38 bilion) sejak tahun 2021, termasuk pencerobohan yang dikaitkan dengan Korea Utara bulan lalu yang menyaksikan AS6.3 bilion (RM25.1 bilion) dicuri daripada bursa kripto terbesar dunia, Binance.